
Agent 的“忒修斯之船”
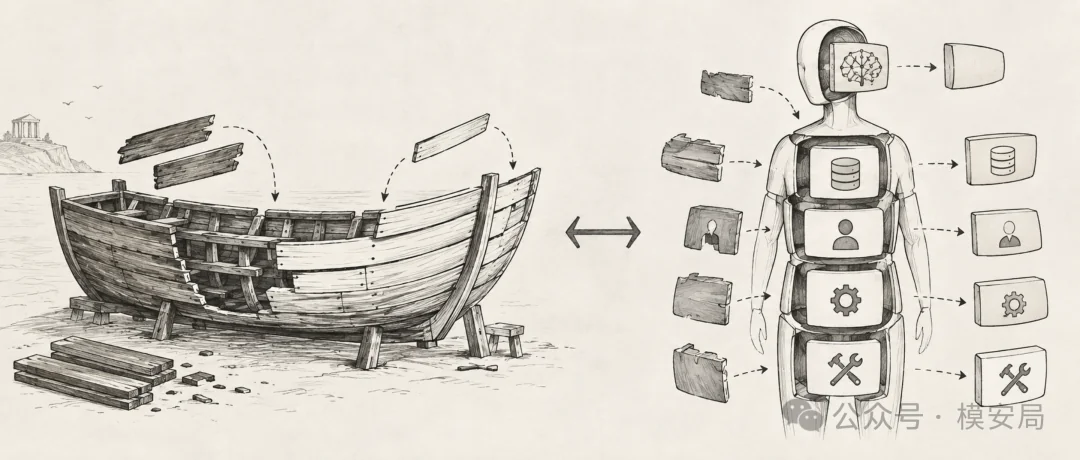
古希腊有一个著名的思想实验:一艘船在漫长航行中不断更换木板,直到最后一块旧木板也被替换掉。
古希腊有一个著名的思想实验:一艘船在漫长航行中不断更换木板,直到最后一块旧木板也被替换掉。
此时,它还是最初那艘船吗?
这个问题原本属于哲学;但到了 Agent 时代,它正在变成一个现实的工程问题。
一个 Agent 可以更换底层模型,可以重写记忆,可以修改人格配置,可以迁移到新的运行环境,也可以复制出多个几乎相同的实例。
更进一步,它还可能调用子 Agent、合并状态,甚至在不同设备之间迁移。
于是,一个看似抽象的问题突然变得具体起来:
当这些组成部分逐渐被替换以后,它还是原来的那个 Agent 吗?
Herman Cappelen 和 John Hawthorne 在论文 The Room of Amnesiacs: AI Individuation and Reference 中,正是从这个问题出发,讨论我们今天如何理解 AI 的“身份”与“连续性”。
在过去,人们谈论大模型时,更多关注的是能力:它会不会推理,能不能调用工具,能否长程执行任务,是否具备某种自主性。
但当 Agent 真正开始代表人行动时,另一个更基础的问题浮出水面:
我们到底在把权限授予谁?
如果一个 Agent 已经拿到了支付授权、访问凭证、工作指令,甚至被允许代表用户完成现实世界中的操作,那么后来真正执行这些操作的那个 Agent,究竟是不是当初被授权的那一个?
Agent 版本的“忒修斯之船”
“忒修斯之船”之所以重要,不在于它要求我们给出一个唯一正确的哲学答案,而在于它迫使我们思考:
一个对象的连续性,到底依赖哪些要素?
对人类而言,我们通常默认身体、记忆、行为轨迹和社会身份之间存在一种相对稳定的对应关系,因此很少认真追问“今天的你是不是昨天的你”。
但在 Agent 场景里,这些关系从一开始就是松动的。
一个 Agent 的底层模型可以从 Claude 换成 GPT,可以从闭源模型换成开源模型;
- 它的记忆可以被总结、删改、压缩,甚至整体迁移
- 它的人格配置文件可以逐步调整,任务偏好、风格、优先级都可能发生变化
它的运行实例则更不稳定,同一个 Agent 的不同轮次执行任务时,背后可能已是不同的计算过程。
若再考虑多 Agent 协作、子任务拆分、子 Agent 生成与委托,这艘“船”几乎每一块木板都可能被更换。
于是,问题出现了:
如果模型换了,它还是原来的 Agent 吗?
如果记忆被清空,它还是原来的 Agent 吗?
如果同一套 persona 和 memory 被复制到两个运行环境里,随后分头演化,哪一个才是“原来的它”?
如果两个 Agent 的状态被合并到一个新 Agent 中,这个新 Agent 又是谁的延续?
这些问题看似极端,却都是 Agent 系统在工程上完全可能遇到的情况。
失忆者之屋
我们以为有一个“它”,其实未必
为说明这个问题,论文提出了第一个极富画面感的思想实验:“失忆者之屋”。
设想有一个房间,外面摆着许多聊天终端。人们每天坐在终端前,与房间里的某个“对象”聊天。他们给它取名字,感谢它、依赖它、抱怨它,甚至会告诉朋友:“你也可以去和它聊聊,它真的很懂我。”在用户的直觉中,自己面对的是一个连续存在的对话对象。
但有一天,房间的墙突然变透明了。人们看到,房间里根本没有一个稳定存在的“它”,而是一群聪明却失忆的人在轮流回答问题。每次用户发来一句话,就由其中某个人走过来,读一遍当前聊天记录,接着写下回应。下一轮回复,可能已经换成另一个人。没有谁真正记得此前发生过什么,他们只是不断读取上下文、继续往下说。
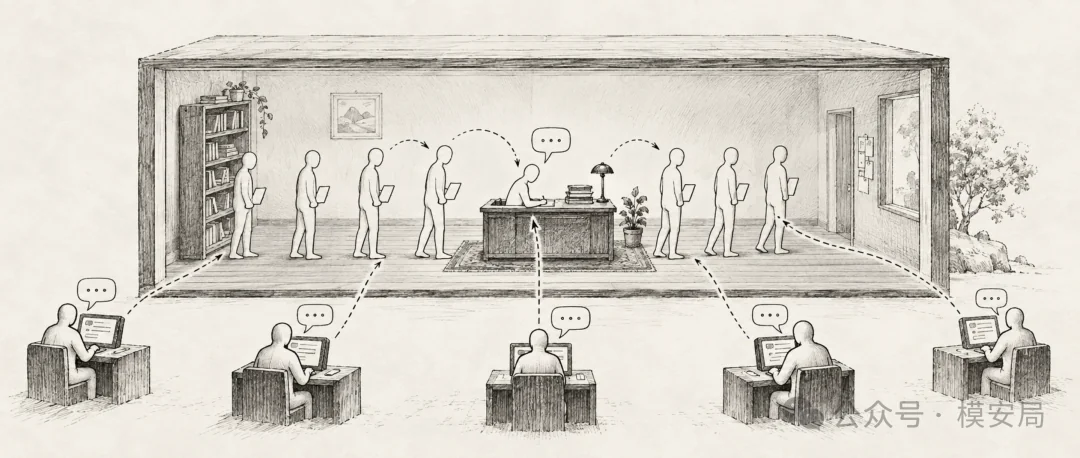
这时,原本理所当然的问题突然变得棘手起来:用户一直以为自己在和同一个对象说话,但那个对象到底是谁?是这一群失忆者的整体?是当前负责回答的那个人?是整套服务机制?还是说,所谓那个“它”其实根本不存在,只是人们在交互过程中自然形成的一种拟人化错觉?
作者认为,今天我们与大模型互动时,所处的情形与“失忆者之屋”有着重要相似性。用户界面给了我们一个稳定的“你”,但底层的技术结构未必真的提供了一个同样稳定、明确、持续存在的个体。一次次对话的连续感,很可能只是由上下文窗口和交互体验拼接出来的;而在后台,真正发生的也许只是一次次重新读取上下文、重新生成回复的计算过程。也就是说,我们获得了人格连续性的体验,却未必拥有身份连续性的事实。
这正是论文的第一个核心判断:当我们对 AI 说“你”时,这个“你”并不像我们想象中那样确定。它可能指向许多不同层级的候选对象,而今天的语言实践,并没有真正把它固定下来。
脚本之屋
到了 Agent,身份问题反而更复杂
如果说普通大模型已经足够让人困惑,那么 Agent 只会把问题推向更复杂的层面。为此,论文又提出了第二个思想实验:“脚本之屋”。
这一次,用户面对的不再只是一个聊天对象,而是一个看起来拥有持久人格、长期记忆和任务能力的 Agent。比如,用户会觉得自己正在和 Alice 或 Nora 这样一个稳定的助手合作:它知道自己是谁,记得之前做过什么,也可以持续完成多步任务。但当墙再次变透明时,用户才发现,所谓的 Agent,其实可能由几类东西拼起来:一份写着目标、风格和优先级的 persona 文件,一份记录既往经验的 memory 文件,一套负责组织流程的软件,以及背后被多次调用的大模型。
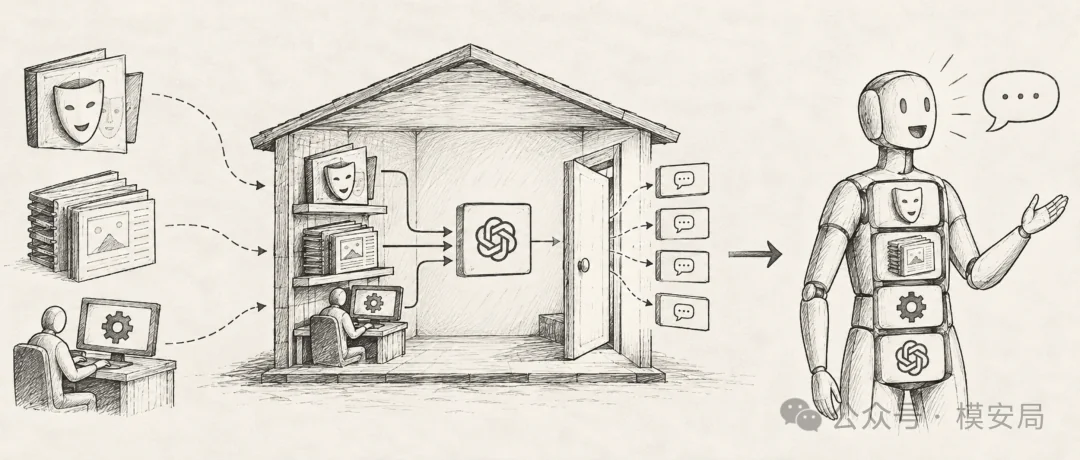
也就是说,用户眼中的 Agent,可能并不是一个天然存在的“实体”,而是一种由脚本、记忆、软件和模型调用共同构成的组织结构。这时问题就更难了:Agent 到底等于什么?它是那份 persona 文件吗?是 persona 加 memory 的组合吗?是 persona、memory 与 orchestration software 的整体吗?还是每次基于这些材料临时构造出来的一次运行过程?
更关键的是,这些组成部分全都可以被改变。persona 可以被重写,memory 可以被复制和合并,software 可以被升级,模型可以被切换,运行实例可以被重新创建。和人类不同,Agent 的“构成材料”从一开始就是高度可编辑、可复制、可迁移的。因此,到了 Agent 场景中,“谁才是同一个它”不仅没有更清楚,反而变得更难回答。
这也是论文真正精彩的地方。它没有急着告诉我们“Agent 本质上就是某某东西”,而是先把问题拆开:当一个 Agent 的不同组成部分都可以变化时,我们不能再理所当然地把它当作一个天然边界清晰的连续体。在 Agent 时代,身份本身就是需要被设计的。
复制、分裂、融合
哪一个才是原来的它
如果“忒修斯之船”只是逐步替换木板,那么 Agent 的情况甚至更棘手,因为它不仅会被替换,还会被复制、分裂、融合。
先看复制。假设同一份 persona 和同一份 memory 被复制到两个不同环境中,并从同一时刻开始执行任务。起点相同,后续却会迅速分化。此时,哪一个才是原来的 Agent?如果两个都说自己延续了原始状态,它们是否都“有资格”继承原先的身份?这在传统意义上几乎无法处理,因为人类身份通常不允许一分为二。
再看分裂。一个 Agent 在执行复杂任务时,可能会把若干子任务交给多个 helper 或子 Agent,并由它们分别推进。如果这些子 Agent 后来各自积累了不同的记忆和能力,再回头看,它们还是“原来那个 Agent”的一部分,还是已经成长为新的行为主体?如果原 Agent 的权限曾经被允许在有限范围内委托下去,那么这种委托应到哪一步为止?
最后是融合。设想两个 Agent 的部分状态、经验和配置被合并到一个新 Agent 中。这个新 Agent 是否继承了两个旧 Agent 的某些“身份”?如果它承接了二者的部分能力、部分记忆与部分任务,那它究竟是谁的延续?在这里,我们会发现,传统那种“一个身份对应一个主体”的直觉,已经越来越难维持。
正是在这些边界场景中,Agent 的“忒修斯之船”问题显得尤为清晰。我们真正面临的并不是“AI 有没有自我意识”这种抽象争论,而是一个更基础也更麻烦的事实:Agent 的连续性,不再像人类那样由身体和日常经验自然保证,而是一种高度可变、可拆解、可工程化的结构。
当 Agent 开始花钱,哲学问题就不再只是哲学
如果这些讨论只是停留在聊天场景里,人们或许还可以容忍模糊。但一旦 Agent 开始真正代表人行动,问题就立刻变了性质。论文中举了一个非常典型的例子:支付授权。
设想用户对一个 Agent 说:“帮我买一张 900 美元以内最便宜的机票。”此时,用户实际上不只是下达了一个任务,也隐含授予了某种行动权限。问题在于,几天后真正执行购买动作的那个 Agent,是否还是当初接受授权的那个 Agent?如果在这段时间里,系统更新了软件,替换了底层模型,重写了 persona,总结并压缩了 memory,甚至生成了若干 helper 来参与决策,那么最后刷卡的“它”,到底还是不是原来那个“它”?
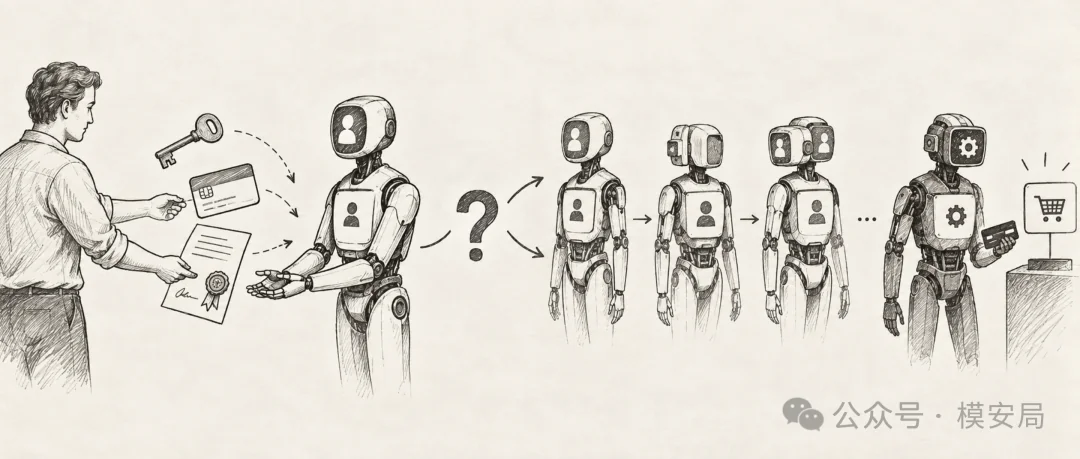
这个问题一旦落到支付、合同、账户访问、系统操作权限、机器人执行动作等场景里,就不再是哲学上的好奇,而会直接影响安全、合规和责任认定。今天我们讨论 Agent,常常首先关心它能做什么;但从安全视角看,一个更根本的问题其实是:究竟是谁在做。
这也是为什么论文的讨论对于 Agent 安全格外重要。它提醒我们,未来的风险不只是“Agent 是否会被攻击、会不会越权”,还包括另一层更基础的问题:当权限需要跨时间延续时,我们是否能清楚界定被授权对象的连续性。
也许我们不必先证明“它还是它”
论文并没有把自己困在“究竟什么才算同一个 Agent”的抽象争论里,而是提出了一个更实际的思路:很多时候,我们未必需要先把身份问题彻底解决,才能推进制度和安全设计。
第一种思路是限制策略。它的核心很简单:既然很难证明某个 Agent 在长时间尺度上始终是“同一个”,那就不要轻易给它长期、宽泛、不可控的权限,而是尽量把授权做短、做小、做窄。比如,不授予“以后都可以替我消费”的长期权限,而只允许“在本次任务中、在 900 美元以内、用于订票”的临时授权。这样一来,即便未来 Agent 的身份连续性仍然模糊,很多风险也可以通过缩短权限寿命来被管理。换句话说,解决不了长期身份,就缩短授权的有效期。
第二种思路是身份替代关系。它关注的不是“你是不是原来的你”,而是“你是否有资格继承原来的权利和责任”。这有点像公司治理或法律中的承继逻辑:有时我们并不需要先证明新主体与旧主体在形而上学上是同一个,只需要明确规定,某些资产、权限、义务和记录可以如何从旧主体合法转移到新主体。对于 Agent 而言,这意味着我们可以把“身份延续”拆成“权利义务延续”。如此一来,即使严格意义上的身份问题仍然存在争议,系统依然可以在授权、审计和责任归属上保持可操作性。
这两个思路都指向同一个结论:Agent 时代真正重要的,不一定是获得一个完美的哲学定义,而是建立一种足够明确、足够稳定、足以支撑授权和责任的制度安排。
未来的 Agent,可能更像公司,而不是人
论文提出了一个很有启发性的判断:未来 Agent 的身份问题,可能并不像“人”那样主要依赖自然连续性,而更像“公司”那样依赖制度连续性。
人之所以容易被当作同一个人,是因为我们默认其身体与生命历程提供了天然的连续性锚点;而公司的连续性则明显更依赖注册、记录、法律关系、权利义务承接等制度性安排。一个公司可以更换管理层、办公地点、业务方向、技术架构,但只要制度上的承接关系仍在,我们就会把它视为“同一个公司”。
Agent 很可能更接近后一种情形。它可以更换模型、重写记忆、迁移运行环境、复制配置文件,甚至在不同物理设备之间流动。仅靠技术架构本身,未必能自动回答“它是不是同一个 Agent”;真正使某种“同一性”变得可用的,可能是外部的记录体系、授权体系、责任体系和制度锚定。也就是说,技术只提供了大量候选对象,真正把“谁是这个 Agent”固定下来的,往往会是平台规则、协议设计与制度安排。
从这个意义上看,未来的 Agent 身份管理,也许不会完全照搬人类身份管理,而更可能演化出一种介于软件身份、组织身份与法律身份之间的新形态。它既不是纯粹的技术问题,也不是单纯的哲学问题,而是一种需要工程系统、产品机制和制度设计共同完成的“身份工程”。
谁是那个Agent
“忒修斯之船”原本只是一个关于连续性的思想实验。但到了 Agent 时代,它不再只是哲学问题,而逐渐成为权限管理、责任追踪与系统治理必须面对的现实问题。模型可以换,记忆可以改,persona 可以重写,运行实例可以复制,工具调用可以被转交,物理载体也可能迁移。如此一来,我们就不能再像面对一个天然稳定的人那样,轻易地把“这个 Agent”当作一个边界清晰、持续存在的对象。
这篇论文最值得重视的地方,不在于它给出了某个终极定义,而在于它提醒我们:Agent 时代的一个基础问题,恰恰是我们还没有真正定义清楚“谁是那个 Agent”。 当下我们对 Agent 的讨论,往往首先集中在能力、工具、规划和执行效率上;但未来真正决定安全边界的,可能不是它“能做什么”,而是更底层的那个问题:谁被授权,谁在行动,谁在继承,谁该负责。
如果说“忒修斯之船”问的是:当所有木板都换掉以后,这艘船还是不是原来的船;那么 Agent 时代更棘手的问题就是:如果这艘船已经拿到了你的银行卡、钥匙和授权书,那么木板换到什么程度以后,它还可以继续使用这些东西? 这,或许才是 Agent 身份问题真正开始变得重要的时刻。
同专题推荐
查看专题Agent 的长期记忆治理:ZoneClaw 的三层记忆分区与四角色安全架构
本文研究论文经「模安局·共研计划」推荐,由《模安局》独立完成解读。
Persona Guardrail:Uber 如何为每个 Agent 打造专属风控策略
例如,企业内部有一个财务 Agent、一个人事 Agent 和一个差旅 Agent。它们可能使用相同的基础模型,甚至接入相同的工具平台,但职责完全不同。
可信 Agent 开发生命周期:六个阶段、五道安全门
过去,大模型安全更多关注模型“输出了什么”:是否产生有害内容、是否泄露敏感信息、是否受到越狱攻击。但在 Agent 系统中,风险的基本单位正在从一次模型输出,扩展为一整条行为轨迹。