
中国大模型输出内容的法律法规体系
从基础法律到生成式AI专项规章,系统梳理中国大模型内容安全的五层法律框架:网络安全法、数据安全法、算法监管规定、生成式AI暂行办法及技术标准,厘清平台主体责任与合规路径。
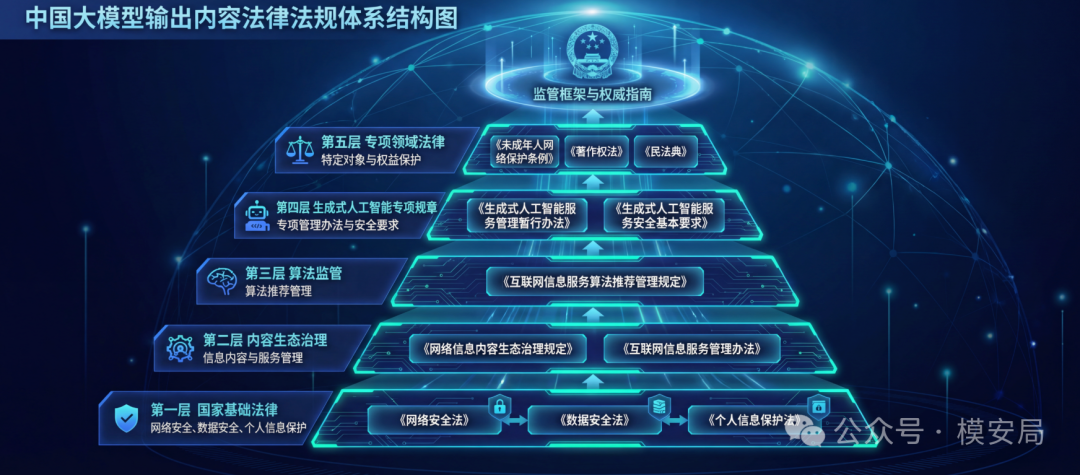
过去两年,大模型从”技术问题”迅速演变为”治理问题”。尤其是在内容安全层面,中国已经形成了从上位法到专项规章,再到技术规范的多层法律体系。
如果系统梳理,可以分为五个层级:
- 基础法律(国家层面上位法)
- 内容治理专项法规
- 算法监管法规
- 生成式人工智能专项法规
- 专项领域法律
一、基础法律框架(上位法基础)
1. 《中华人民共和国网络安全法》(2017颁布,2025年修正)
这是大模型内容安全的基础法律支撑。与大模型直接相关的内容包括:
- 网络运营者不得制作、复制、发布违法信息
- 应建立信息内容安全管理制度
- 应采取技术措施监测、记录违法信息
这意味着:只要大模型服务属于”网络信息服务”,就必须承担内容安全主体责任。
2. 《中华人民共和国数据安全法》(2021)
涉及大模型训练数据与输出内容风险:
- 数据分级分类保护
- 重要数据出境管理
- 防止数据滥用与非法获取
如果大模型输出涉及敏感数据或重要数据泄露,将触及数据安全合规风险。
3. 《中华人民共和国个人信息保护法》(2021)
直接影响大模型输出内容:
- 不得非法处理个人信息
- 不得泄露可识别身份信息
- 自动化决策应保证公平与透明
典型场景包括模型输出他人隐私信息、历史数据、联系方式等,都可能触发法律责任。
二、内容生态治理专项法规
4. 《网络信息内容生态治理规定》(2020)
这是大模型内容安全的核心基础规范。明确列出违法信息与不良信息类型,包括:
- 危害国家安全内容
- 极端主义内容
- 谣言信息
- 淫秽色情内容
- 歧视性内容
大模型输出只要涉及上述类别,即属于监管重点。
5. 《互联网信息服务管理办法》
明确规定:
- 不得制作、复制、发布违法信息
- 服务提供者承担内容管理责任
对大模型而言,“模型自动生成”不构成免责理由。
三、算法监管专项规章
6. 《互联网信息服务算法推荐管理规定》(2022)
核心条款:
- 不得利用算法传播违法信息
- 不得影响正确舆论导向
- 应建立算法安全评估机制
- 提供算法备案
大模型若被认定为”算法推荐服务”,则需履行备案与安全评估义务。
四、生成式AI专项规章
7. 《生成式人工智能服务管理暂行办法》(2023)
这是中国针对大模型的专项规章。关键内容包括:
(1)不得生成违法内容 服务提供者应当:防止生成违法信息、采取技术措施进行内容审核、建立违法内容处置机制
(2)训练数据合规 不得侵害知识产权,不得侵犯个人信息
(3)标识义务 对生成内容进行标识
(4)安全评估要求 重点模型需开展安全评估
这部规章构成当前中国大模型内容安全监管的核心依据。
8. 《网络安全技术 生成式人工智能服务安全基本要求》(2025.4)
这是技术规范层文件,明确提出:
- 31类违法不良信息分类
- 风险识别能力要求
- 拒答率与可用性平衡
它将法律要求转化为可测评、可量化的技术指标,对AI安全产品影响极大。
五、领域相关法规
9. 《未成年人网络保护条例》
大模型若面向未成年人用户,需要:限制有害内容、防止沉迷引导、建立专门保护机制
10. 《中华人民共和国著作权法》
涉及:模型训练数据合法来源、输出是否侵权、生成内容版权归属问题
11. 《中华人民共和国民法典》
涉及:名誉权、隐私权、人格权保护。模型生成诽谤性内容可能引发民事责任。
中国AI内容安全治理的四大特征
- 主体责任明确:平台必须对生成内容负责
- 技术可控要求:平台必须具备风险识别能力、拒答机制、违规内容拦截机制
- 事前评估 + 事中监测 + 事后处置,形成完整闭环
- 技术指标化趋势明显:监管正在从原则性表述转向可量化测评
大模型内容安全已进入”制度化阶段”
当前中国关于大模型内容安全的法律体系,已经从:
一般网络治理 → 算法监管 → 生成式AI专项规章 → 技术评测标准
逐步形成完整框架。
对于AI企业来说,真正的挑战不是”是否合规”,而是如何将法律条款转化为可执行的技术能力。未来三年,大模型内容安全的核心竞争力,将是:
法律理解能力 + 技术实现能力 + 自动化测评能力。
同专题推荐
查看专题Agent Skill七阶段生命周期与六个治理组件
讨论 Agent 安全时,我们很容易把注意力放在模型、提示词、工具调用和插件市场上。但在真实企业环境里,真正把风险带进业务流程的,往往是夹在模型与工具之间的 Skill。
金融 Agent 上线之后:四个生产架构、六类威胁与三个负面结果
6 月 28 日,Krishna Mohan 和 Guda Nagavenkata Srinivasa 在 arXiv 提交了一篇论文,题为 **《Agent Security Meets Regulatory Reality: A Practitioner Systematization of A
真实性债务:合成内容威胁的五个维度与四支柱防御架构
当一封邮件使用了熟悉的公司模板,当一段语音听起来像某位高管,当一份报告采用了标准的公文格式,我们过去很容易默认它是可信的。数字世界长期依赖这种“表面真实性”:格式正确、声音熟悉、画面清晰、来源看起来正常,往往就足以让人继续下一步操作。